
(00)Beranda / Keamanan & arsitektur
Dokumen Anda bergerak lebih cepat di Obscura, dan kontrolnya makin ketat di setiap langkah.
Anda menentukan di mana Obscura berjalan, siapa yang boleh membuka setiap record dan layanan luar mana yang boleh terhubung, sehingga tim IT dan keamanan Anda punya dasar yang jelas untuk melakukan asesmen.
- On-premise
- Satu organisasi per instalasi
- Closed network
- Konektor terkontrol
(01)Deployment
Anda yang menentukan seberapa terhubung Obscura, dan sistem inti bisa berjalan tanpa koneksi keluar.
Layanan lokal berjalan di dalam jaringan Anda, dan Anda menambahkan koneksi yang sudah disetujui hanya di tempat modul atau proses tertentu membutuhkannya.
01 / Tertutup
Closed network
DMS inti, workflow, repository, riwayat audit dan layanan yang di-host secara lokal bisa berjalan tanpa konektivitas keluar.
02 / Terkontrol
Konektor terkontrol
Anda membuka rute terbatas untuk PSrE, e‑Meterai, identity provider atau sistem lain, lewat endpoint dan aturan yang sudah Anda setujui.
03 / Opsional
Layanan eksternal opsional
Anda memakai provider AI atau layanan cloud hanya kalau kebijakan dan kebutuhan bisnis Anda mengizinkan.
Akses pengguna
- WebBrowser internal
- Obscura MobileAplikasi pendamping
- Pihak eksternalLink sharing atau tanda tangan
Lingkungan organisasi Anda
01Identitas & ingress
- TLS / reverse proxyTitik masuk yang terkelola
- Local / OIDCLogin dan SSO
- LDAP / AD / SCIMPengguna dan grup
- TOTP / sessionVerifikasi dan sesi
02Obscura
- Web + APIWorkspace dan integrasi
- Repository + workflowDokumen dan proses
- Office + signingEditing dan tanda tangan
- Search + AITemukan dan pahami
03Data & layanan lokal
- PostgreSQLMetadata
- S3 / MinIOFile dan versi
- OCR / embedding / modelBisa berjalan lokal
- BackupKatalog dan recovery
Koneksi pilihan
- PSrE / e‑MeteraiTanda tangan tersertifikasi lewat provider eksternal
- Identity providerSSO organisasi
- Sistem internalAPI / OpenAPI
- Provider AI pilihanOpsional
Tidak ada koneksi keluar yang wajib di setiap deployment.
Satu organisasi per instalasi
Obscura Enterprise bersifat single-tenant, jadi setiap instalasi melayani satu organisasi. Obscura Cloud bersifat multi-tenant, dan setiap tenant dipisahkan dengan database schema, subdomain, key dan file storage sendiri.
Setujui koneksi eksternal
Tim Anda mereview tujuan, data yang dipertukarkan dan kebutuhan akses setiap konektor sebelum mengaktifkannya.
Rencanakan operasionalnya
Anda menetapkan target kapasitas, availability dan recovery sesuai seberapa kritis prosesnya dan standar yang sudah Anda jalankan.
(02)Kontrol berlapis
Kontrol mengikuti setiap dokumen di setiap langkah, dari login pertama sampai record itu dimusnahkan.
Obscura mengatur akses, perubahan, sharing dan retensi di satu tempat, dan bukti aktivitasnya tetap tersedia untuk review dan investigasi.
- 01
Identitas & sesi
- Akun lokal atau OIDC SSO
- LDAP / Active Directory / SCIM
- TOTP, manajemen sesi dan recovery
- 02
Akses dokumen
- ACL bertingkat dengan inheritance
- Aturan allow dan deny
- Peran aplikasi dipisahkan dari izin akses ke konten
- 03
Baca tanpa melepas file
- Tampilan PDF berbasis gambar yang aman
- Blokir download berdasarkan klasifikasi
- Watermark identitas di tampilan dokumen
- 04
Versi & aktivitas
- Riwayat versi dan perubahan
- Audit trail aktivitas dokumen
- Bandingkan versi dan rollback
- 05
Sharing yang bisa dicabut
- Password, OTP email atau allow-list
- Masa berlaku dan pencabutan
- Access log untuk link sharing
- 06
Arsip & recovery
- Jadwal retensi dan legal hold
- Review sebelum pemusnahan, pemindahan atau perpanjangan
- Backup terjadwal, katalog dan recovery
Modul · Secure Folder
Untuk record Anda yang paling sensitif, modul opsional Secure Folder menambah perlindungan pada folder pilihan.
(03)Salinan yang tersebar
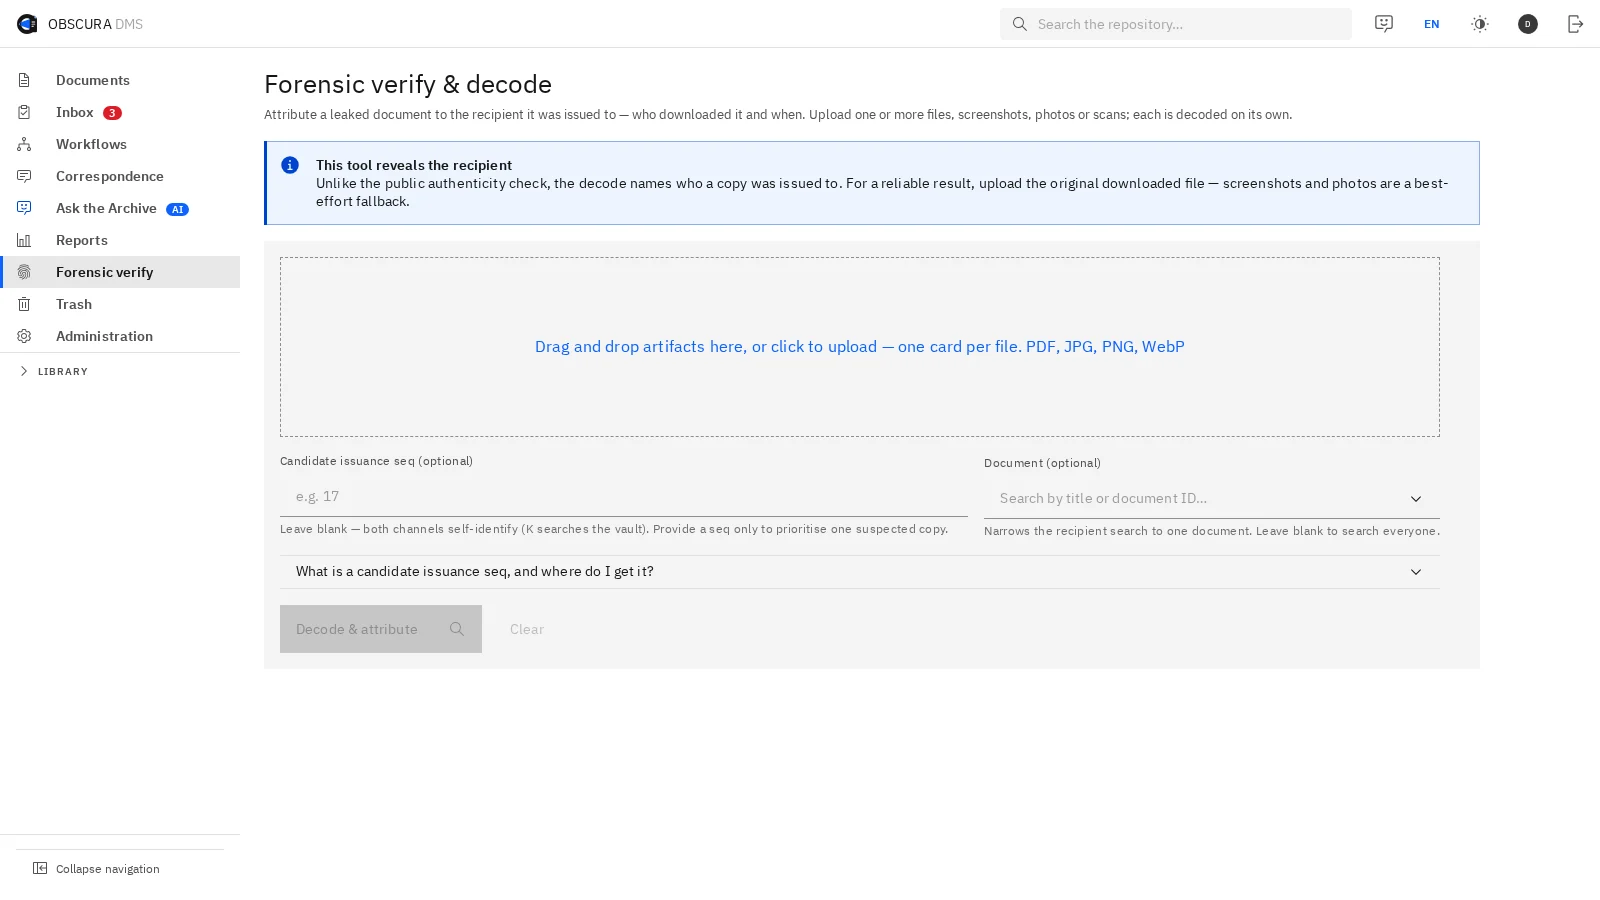
Kalau sebuah salinan muncul di tempat yang salah, Anda bisa memeriksa penerima yang mendapat salinan itu.
Issuance ledger
| Issuance | File | Versi | Penerima |
|---|---|---|---|
| 15 | VA-014 | v2 | Lead Pengadaan |
| 16 | VA-014 | v2 | Reviewer Keuangan |
| 17 | VA-014 | v2 | Konsultan hukum eksternal |
| 18 | VA-014 | v2 | Kontak vendor |
Modul
Setiap salinan keluar membawa identitas penerimanya, dan issuance ledger menghubungkan file, versinya dan penerima itu.
Saat sebuah salinan ditemukan kembali, tim Anda memeriksanya di console khusus dan mencari bukti penerima tersebut.
Di dalam Obscura, tampilan dokumen juga menampilkan identitas pembacanya sebagai watermark, dan itu sudah menjadi bagian dari fondasi.
- Identitas penerima tertanam di salinan yang keluar
- Console untuk memeriksa salinan yang ditemukan kembali
- Issuance ledger yang menghubungkan file, versi dan penerima
- Kompatibilitas diuji pada dokumen Anda sendiri
Kompatibilitas diuji pada kumpulan dokumen Anda sendiri sebelum Anda mengandalkannya.

 Data contoh
(04)Akuntabilitas dalam pekerjaan sehari-hari
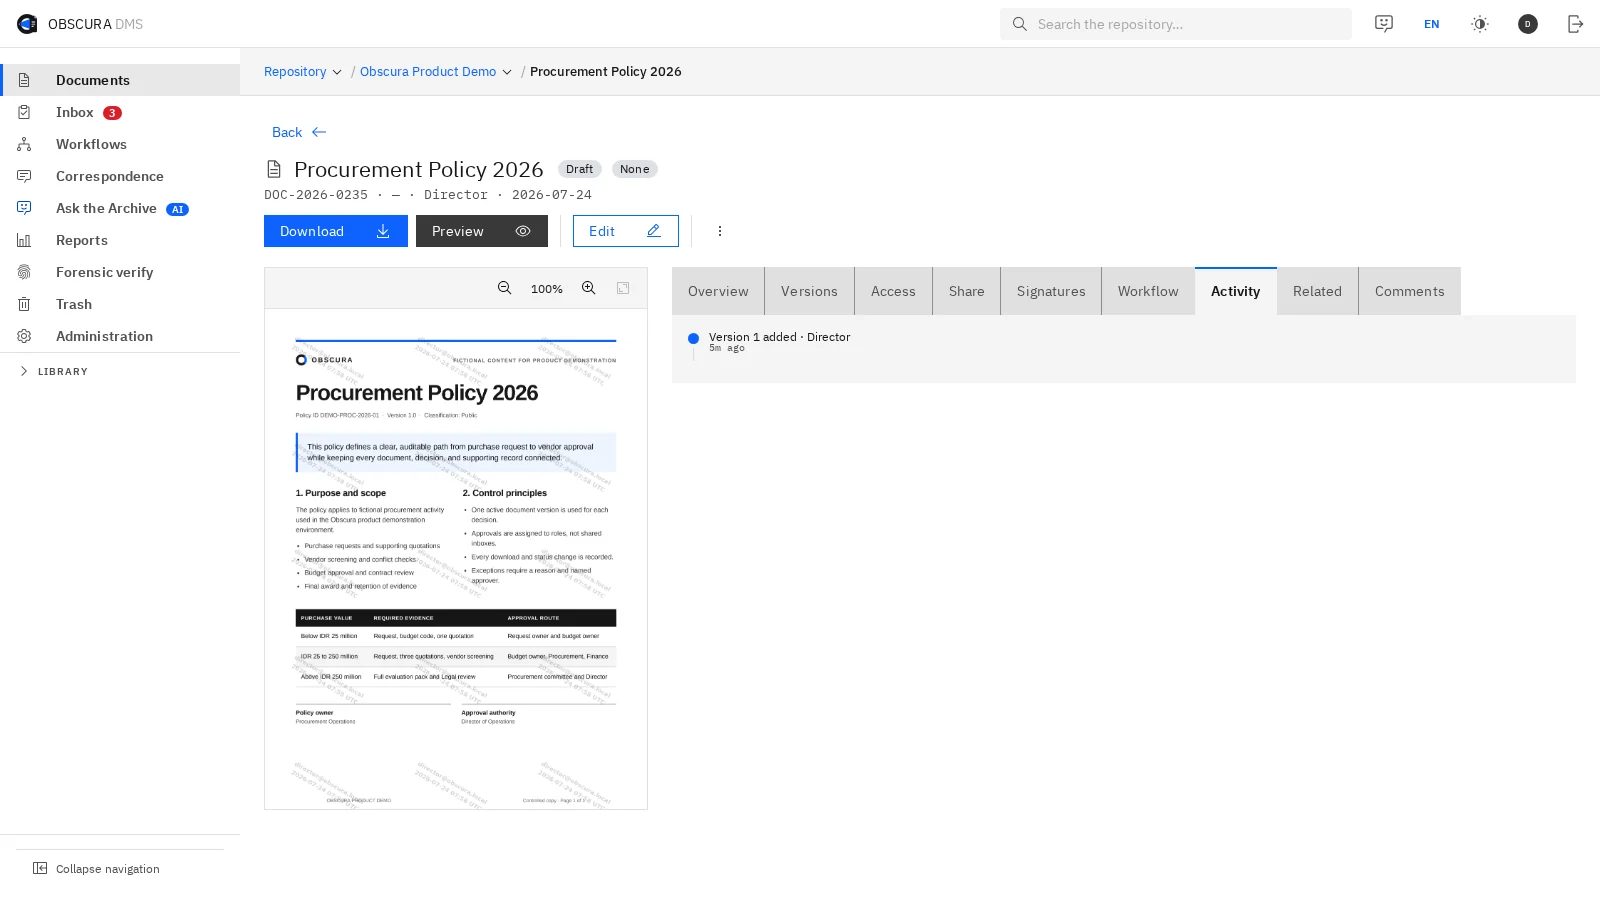
Setiap aksi meninggalkan catatan, jadi Anda bisa mereview keputusan bersama dokumen di baliknya.
Versi, timestamp, status workflow dan aksi yang tercatat terhubung di setiap dokumen. Jadi tim audit dan manajemen punya bukti yang bisa diperiksa tanpa menyusun ulang riwayat dari aplikasi yang terpisah.
- Filter aktivitas berdasarkan event dan waktu
- Hubungkan perubahan dengan versi dokumen
- Periksa status workflow dan aksi pengguna

 Data contoh
(05)AI & batas data
Anda yang memutuskan apakah AI dipakai, dan kalau ya, tempat AI berjalan.
Pengelolaan dokumen inti dan pencarian full-text berjalan tanpa model AI, jadi Anda bisa mengaktifkan AI nanti atau membiarkannya mati.
- Mode 01
AI mati
Pakai pencarian full-text, metadata, filter dan workflow tanpa mengaktifkan model AI.
- Mode 02
Model lokal
Embedding dan model berjalan di lingkungan Anda untuk semantic search, ringkasan atau pertanyaan ke arsip.
- Mode 03
Provider yang disetujui
Kalau kebijakan Anda mengizinkan, fungsi tertentu dikirim ke provider yang disetujui lewat konektor yang terkelola.
Saat AI mencari sumber, AI hanya memakai dokumen yang boleh dibuka oleh orang yang bertanya.
Cek setiap jawaban terhadap sumber yang dikutip sebelum Anda memakainya untuk keputusan bisnis.
Jelajahi kemampuan AI(06)Operasional
Rencanakan cara sistem tetap berjalan, selain cara melindunginya.
Tim Anda menentukan cara layanan dimonitor, kapasitas dikelola dan record dipulihkan, sesuai seberapa kritis proses yang didukung.
- 01
Health & readiness
Endpoint health dan readiness memeriksa layanan inti beserta dependensinya.
- 02
Metrics & tracing
Metrics mendukung monitoring, dan tracing bisa diaktifkan saat operasional Anda membutuhkannya.
- 03
Rate limit & kuota
Batas request dan kuota menjaga pemakaian API dan resource sistem tetap terkendali.
- 04
Backup & restore
Jadwal backup, katalog dan prosedur recovery mengikuti target operasional Anda.
Target RPO dan RTO, topologi high availability, tooling observability dan runbook disepakati saat asesmen arsitektur.
(07)Standar
Tim keamanan dan tim arsip biasanya menanyakan standar ISO ini, jadi kami tunjukkan hubungan Obscura dengan masing-masing.
ISO/IEC 27001
ISMS PT Virtue Digital Indonesia tersertifikasi ISO/IEC 27001.
ISO 16175
Dibangun mengikuti ISO 16175
ISO 15489
Selaras dengan ISO 15489
(08)Pertanyaan untuk security review
Selesaikan pertanyaan ini bersama tim teknis Anda sebelum pilot dimulai.
Konfirmasikan modul yang dipilih, klasifikasi informasi dan standar operasional Anda secara bersamaan.
Apakah Obscura butuh akses internet?
DMS inti bisa berjalan tanpa akses internet kalau layanan pendukungnya lokal. Tanda tangan tersertifikasi, e‑Meterai dan layanan eksternal lain membutuhkan koneksi yang sudah disetujui, karena semuanya berjalan lewat provider eksternal.
Di mana file dan metadata disimpan?
Lokasi penyimpanan dan kebijakan backup ditentukan oleh deployment Anda. Metadata disimpan di PostgreSQL, sedangkan file dan versinya disimpan di storage yang kompatibel dengan S3, seperti MinIO.
Bisakah Obscura memakai SSO dan directory yang sudah ada?
Bisa. Obscura mendukung OIDC, LDAP atau Active Directory dan SCIM di samping akun lokal, dan konfigurasinya dikonfirmasi sesuai kebutuhan identitas dan manajemen pengguna Anda.
Bagaimana konektor eksternal dikendalikan?
Tim Anda mereview tujuan, data yang dipertukarkan, kredensial dan endpoint yang diizinkan untuk setiap konektor. Rute eksternal baru diaktifkan setelah pemilik sistem dan tim keamanan Anda menyetujuinya.
Apakah data dokumen harus dikirim ke provider AI?
Tidak. Anda bisa mematikan AI atau meng-host model secara lokal, dan kalau memilih provider eksternal, Anda menyepakati dulu fungsi dan rute data yang diizinkan.
Apakah Obscura menetapkan RPO, RTO dan high availability?
Target itu bergantung pada kebutuhan Anda. Frekuensi backup, replikasi dan desain deployment disepakati saat asesmen arsitektur.
Rencanakan deployment yang terkontrol
Jadikan kebutuhan keamanan Anda bagian dari keputusan rollout.
Tinjau lokasi data, akses, integrasi dan recovery bersama tim kami, lalu pakai temuannya untuk menentukan deployment dan pilot yang bisa dinilai oleh para stakeholder Anda.
Kemampuan yang tersedia bergantung pada modul yang Anda pilih.